08 Novembre 2026
Quando gli hacker entrano nei frigoriferi dei supermercati: il sabotaggio invisibile che minaccia la catena del freddo
Cyberattacchi ai frigo dei supermercati: cibo e sicurezza a rischio

Di Pierdomenico Corte Ruggiero
Siamo in guerra. Non, per ora almeno, quella dei carri armati e dei cannoni. Ora le armi sono gli allarmi bombe, la disinformazioni e gli attacchi informatici https://www.ansa.it/sito/notizie/mondo/2026/11/07/taglia-degli-hacker-sul-dark-web-su-tajani-e-lo-voi.-cyberattacco-alla_2902e339-ba05-423b-b761-27735ead1323.html .
In questo scenario anche un supermercato diventa campo di battaglia.
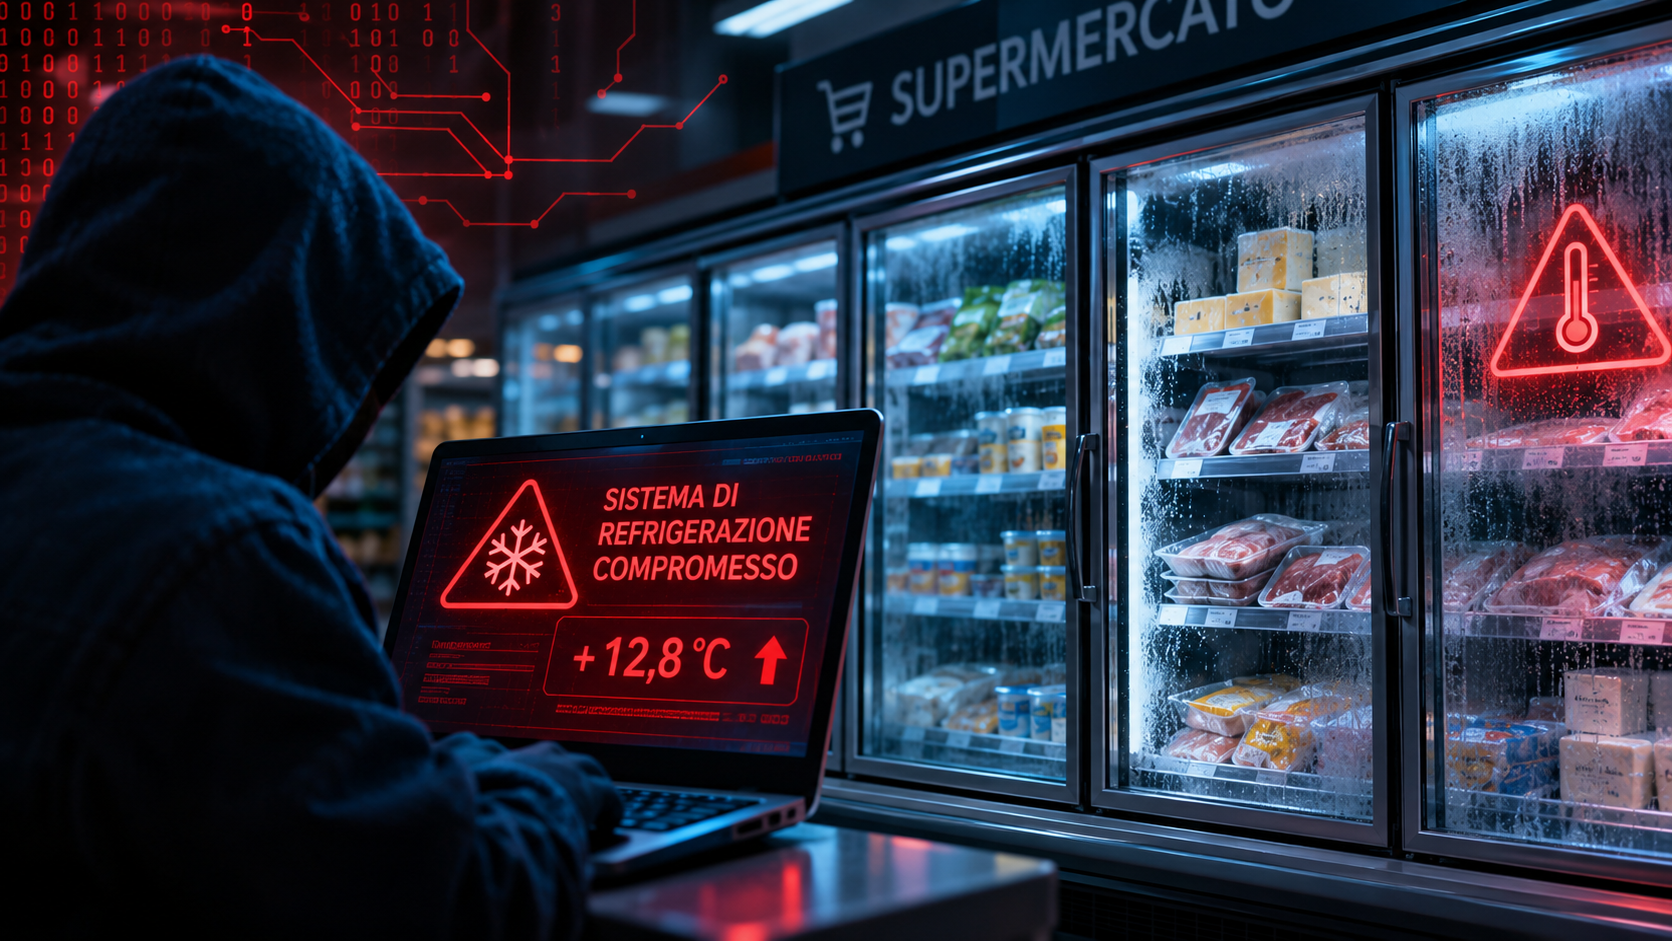
È notte. Le serrande del supermercato sono abbassate, le corsie deserte, le luci ridotte al minimo. Nei banchi refrigerati sono conservati carne, pesce, latte, formaggi e surgelati. Migliaia di prodotti che, poche ore più tardi, finiranno nei carrelli dei consumatori.
Tutto sembra funzionare normalmente.
Eppure, a centinaia o migliaia di chilometri di distanza, qualcuno potrebbe essere entrato nel sistema informatico che controlla gli impianti frigoriferi.
Non ha forzato una porta. Non ha infranto una vetrina. Non ha neppure bisogno di conoscere la disposizione del supermercato.
Gli è bastato individuare una vulnerabilità, ottenere credenziali di accesso oppure sfruttare un sistema di gestione remota insufficientemente protetto.
Da quel momento, se le protezioni dell’impianto lo consentono, può tentare di alterare alcuni parametri operativi, compromettere il monitoraggio o impedire che un allarme raggiunga il personale.
Il risultato potrebbe manifestarsi soltanto diverse ore dopo. La temperatura di conservazione sale. I prodotti cominciano a deteriorarsi. I sistemi di supervisione potrebbero non segnalare correttamente l’anomalia.
Quando il personale arriva per l’apertura, parte della merce potrebbe essere ormai inutilizzabile.
Questa scena è una ricostruzione ipotetica. Ma descrive un rischio che gli attacchi informatici contro i sistemi di refrigerazione commerciale hanno reso concreto.
È una nuova dimensione del crimine digitale: quella nella quale un’intrusione informatica non provoca soltanto la perdita di dati, ma può produrre conseguenze fisiche, economiche e sanitarie.
La Francia, ottobre 2026: quando il bersaglio diventa il frigorifero
Nella notte tra l’11 e il 12 ottobre 2026, numerosi supermercati francesi sono stati interessati da una campagna di attacchi informatici contro i sistemi di refrigerazione.
L’episodio ha attirato l’attenzione degli specialisti di cybersicurezza perché il bersaglio non era costituito dai tradizionali server aziendali, ma dalle apparecchiature utilizzate per gestire le temperature e il funzionamento degli impianti frigoriferi.
Secondo quanto ricostruito dall’Organized Crime and Corruption Reporting Project (OCCRP), gli aggressori hanno compromesso sistemi di controllo remoto impiegati nella supervisione dei frigoriferi commerciali.
Tra le aziende coinvolte figurano importanti operatori della grande distribuzione francese. Il gruppo Les Mousquetaires ha riferito che circa 300 punti vendita erano stati compromessi, con danni economici stimati in milioni di euro. Coopérative U ha segnalato 80 negozi interessati, precisando che in numerosi casi l’intervento del personale aveva consentito di evitare l’interruzione della catena del freddo.
In alcuni esercizi le temperature hanno raggiunto livelli incompatibili con la corretta conservazione degli alimenti. Sono stati segnalati anche danneggiamenti alle attrezzature.
La Procura di Parigi ha avviato un’indagine, affidata agli specialisti dell’Office anti-cybercriminalité, per ricostruire le intrusioni e individuare i responsabili.
Ma la vicenda non si è fermata alla Francia. Il 2 novembre 2026 sono emerse segnalazioni di nuovi episodi in diversi Paesi europei, tra cui Belgio, Lussemburgo, Svezia, Irlanda ed Estonia.
In Svezia, un supermercato ICA ha riferito che i parametri dei congelatori erano stati portati a +50 gradi Celsius, rendendo necessario eliminare prodotti surgelati. In Irlanda, tredici supermercati SuperValu hanno registrato problemi ai sistemi di refrigerazione, con conseguente rimozione precauzionale delle merci.
Le informazioni diffuse da Reuters e da altre fonti giornalistiche documentano una minaccia che non può più essere considerata puramente teorica.
Resta tuttavia un punto fondamentale: non è stato pubblicamente dimostrato che tutti gli episodi siano riconducibili a un’unica organizzazione criminale. La somiglianza delle modalità operative e la vicinanza temporale degli attacchi rappresentano elementi investigativi, non prove sufficienti di un coordinamento.
Perché un frigorifero può essere attaccato attraverso Internet
Per comprendere quanto accaduto bisogna superare l’immagine del frigorifero come semplice elettrodomestico. Nei supermercati moderni, gli impianti di refrigerazione costituiscono vere e proprie infrastrutture tecnologiche.
Compressori, evaporatori, valvole, sensori e centraline elettroniche lavorano in maniera coordinata per mantenere le temperature necessarie alla conservazione degli alimenti. Un unico sistema può gestire numerosi banchi frigoriferi, celle refrigerate e congelatori.
Per migliorare l’efficienza energetica e ridurre i costi di manutenzione, molti impianti possono essere monitorati e amministrati a distanza. Un tecnico autorizzato può verificare le temperature, ricevere segnalazioni di guasto, consultare i dati di funzionamento e, in determinate configurazioni, modificare alcuni parametri operativi.
Queste possibilità rappresentano un vantaggio concreto. Consentono di individuare tempestivamente i malfunzionamenti, limitare gli sprechi energetici e intervenire prima che un guasto provochi la perdita delle merci.
Ma la stessa connessione, quando non è adeguatamente protetta, può trasformarsi in una vulnerabilità.
Il settore rientra nell’ambito della cosiddetta Operational Technology, o OT: l’insieme delle tecnologie informatiche utilizzate per controllare processi e apparecchiature fisiche.
È una distinzione importante rispetto all’informatica tradizionale. Un attacco contro un sistema amministrativo può provocare la sottrazione di documenti o l’interruzione di un servizio digitale. Un attacco contro un sistema OT può invece interferire con il funzionamento materiale di un impianto.
Nel caso della refrigerazione commerciale, ciò significa poter incidere, in determinate condizioni, sulle temperature di conservazione, sui cicli di funzionamento e sulla disponibilità dei sistemi di monitoraggio.
Naturalmente, non tutti gli impianti consentono a un aggressore di ottenere questi risultati. Molti dispongono di regolatori locali, limiti operativi e protezioni indipendenti. Il rischio dipende dall’architettura tecnica, dai privilegi ottenuti dall’intruso e dall’efficacia delle misure di sicurezza.
Come agiscono gli hacker: la vulnerabilità nascosta nei sistemi di controllo
La prima fase di un attacco informatico consiste spesso nell’individuazione di sistemi vulnerabili. Su Internet non sono presenti soltanto siti web e servizi di comunicazione. Possono essere raggiungibili anche apparati industriali, centraline di automazione, dispositivi di videosorveglianza e sistemi di gestione degli edifici.
Alcuni vengono esposti per necessità operative. Altri per errori di configurazione. Un aggressore può sfruttare vulnerabilità software conosciute, credenziali compromesse oppure accessi di manutenzione non sufficientemente protetti.
Una volta ottenuto il controllo di determinate funzioni, potrebbe utilizzare strumenti perfettamente legittimi per provocare effetti anomali. È uno degli aspetti più insidiosi di questa categoria di attacchi.
Non sempre è necessario installare un virus. In alcune circostanze può essere sufficiente utilizzare in maniera ostile una funzione già presente nel sistema.
Un esempio riguarda i cicli di sbrinamento. Negli impianti frigoriferi industriali, la rimozione periodica del ghiaccio dagli evaporatori è un’operazione necessaria. Il sistema la esegue secondo parametri studiati per mantenere l’efficienza dell’impianto senza compromettere la conservazione degli alimenti.
Se un soggetto non autorizzato riesce a modificare impropriamente tali parametri, può alterare il normale equilibrio termico. È uno dei meccanismi indicati nelle ricostruzioni degli attacchi francesi.
Altre possibili conseguenze di una compromissione riguardano la modifica dei valori di temperatura, l’indisponibilità della supervisione o la mancata trasmissione degli allarmi.
Non si tratta, dunque, soltanto di impedire il funzionamento di un computer. Si tratta di interferire con un processo fisico dal quale dipende la conservazione di prodotti alimentari.
Migliaia di sistemi esposti: il problema delle centraline obsolete
Una ricerca di Forescout, ripresa da Euronews il 2 novembre 2026, ha individuato 12.976 servizi di gestione della refrigerazione esposti online, distribuiti su 6.017 indirizzi IP in 99 Paesi e territori.
Tra i servizi Danfoss osservati, circa l’80% utilizzava versioni firmware precedenti a quelle contenenti correzioni per vulnerabilità note.
Il dato richiede una precisazione: un dispositivo esposto su Internet non è necessariamente un dispositivo compromesso. Tuttavia, l’esposizione aumenta la superficie potenzialmente accessibile agli aggressori.
Il problema è aggravato dalla durata degli impianti industriali. Un sistema frigorifero può rimanere operativo per molti anni. Compressori e componenti meccanici possono continuare a funzionare correttamente anche quando il software di controllo non riceve più aggiornamenti di sicurezza.
Si crea così una situazione paradossale. Un impianto perfettamente efficiente dal punto di vista frigorifero può essere tecnologicamente obsoleto sotto il profilo informatico.
E sostituire o aggiornare una centralina industriale non è sempre semplice. Occorre verificare la compatibilità con il resto dell’impianto, programmare eventuali interruzioni del servizio e affrontare costi che le imprese, soprattutto quelle più piccole, potrebbero tendere a rinviare. Ma il risparmio immediato può trasformarsi in una perdita molto più consistente.
Il sabotaggio economico: perché colpire proprio gli alimenti?
La domanda più interessante, anche dal punto di vista investigativo, riguarda le motivazioni. Perché un’organizzazione criminale dovrebbe voler compromettere i frigoriferi di un supermercato?
Una prima spiegazione è l’estorsione. Un aggressore potrebbe minacciare di provocare danni agli impianti o alle scorte alimentari per ottenere denaro. Tuttavia, negli episodi europei dell’ottobre e novembre 2026 non risultano pubblicamente accertate richieste di riscatto riconducibili a un’unica campagna.
Questo lascia aperte altre possibilità. Il sabotaggio economico rappresenta una seconda ipotesi. Un attacco contro la refrigerazione può provocare perdite consistenti senza compromettere necessariamente tutti i sistemi informatici dell’azienda.
Non occorre sottrarre milioni di documenti o bloccare i pagamenti elettronici. Può essere sufficiente alterare il funzionamento di alcuni impianti per rendere inutilizzabili grandi quantità di prodotti.
Una terza ipotesi riguarda operazioni dimostrative o di disturbo, finalizzate a evidenziare la vulnerabilità di determinate infrastrutture. Infine, non si possono escludere attacchi opportunistici, condotti contro dispositivi facilmente accessibili senza un obiettivo strategico particolarmente elaborato.
Sono state avanzate anche ipotesi su possibili collegamenti con attori filorussi, ma le informazioni pubblicamente disponibili non consentono di attribuire con certezza la responsabilità a uno Stato o a una specifica organizzazione.
Confondere le ipotesi investigative con i fatti accertati significherebbe alterare la comprensione del fenomeno. Resta comunque un dato: il sabotaggio digitale di un impianto frigorifero può produrre conseguenze economiche concrete e immediate.
Il danno non riguarda soltanto la merce perduta
Quando un supermercato subisce un’interruzione della catena del freddo, la perdita più evidente è rappresentata dagli alimenti che non possono più essere venduti. Ma il costo complessivo può essere molto più elevato.
Occorre verificare le condizioni di conservazione, isolare le merci sospette, provvedere eventualmente al loro smaltimento e ripristinare il corretto funzionamento degli impianti. Possono rendersi necessari interventi di tecnici frigoristi, specialisti informatici e responsabili della sicurezza alimentare.
A questi costi si aggiungono eventuali danni alle apparecchiature, consumi energetici anomali, ritardi nelle forniture e interruzioni dell’attività commerciale.
Per comprendere le proporzioni, immaginiamo un supermercato che debba eliminare 18.000 euro di prodotti alimentari, sostenere 4.000 euro di interventi tecnici e subire due giornate di attività ridotta, con un margine economico perso di 2.500 euro al giorno.
Il danno diretto e operativo, in questa simulazione puramente illustrativa, raggiungerebbe 27.000 euro. Non si tratta di una stima riferita a uno degli episodi realmente avvenuti, ma di un esempio utile a comprendere come le perdite possano accumularsi.
Per una piccola attività commerciale, una cifra simile potrebbe rappresentare un problema significativo. Per una grande catena, la compromissione simultanea di decine di punti vendita potrebbe invece produrre danni complessivi molto maggiori.
La peculiarità di questi attacchi risiede proprio nella sproporzione potenziale tra lo sforzo necessario all’aggressore e le conseguenze economiche subite dalla vittima.
Il pericolo sanitario: quando la catena del freddo non è più affidabile
Esiste però una conseguenza ancora più delicata. Il frigorifero non è soltanto uno strumento commerciale. È una componente fondamentale della sicurezza alimentare.
Carne, pesce, latticini e numerosi alimenti pronti al consumo devono essere conservati entro specifici intervalli di temperatura. Quando questi limiti vengono superati, possono crearsi condizioni favorevoli alla proliferazione di microrganismi.
La gravità del rischio dipende dal tipo di alimento, dalla temperatura raggiunta e dalla durata dell’esposizione. Non ogni anomalia rende automaticamente pericoloso un prodotto. Ma il ritorno alla temperatura corretta non dimostra, da solo, che l’alimento sia rimasto sicuro.
Un prodotto può aver subito un’interruzione della catena del freddo senza presentare immediatamente odori, colori o altre alterazioni riconoscibili. Per questo il monitoraggio delle temperature rappresenta una parte essenziale delle procedure di autocontrollo.
Il Regolamento CE 852/2004 stabilisce obblighi relativi all’igiene degli alimenti e alla gestione delle condizioni di conservazione. Il sistema HACCP impone agli operatori alimentari di identificare i pericoli pertinenti e adottare adeguate misure di controllo.
L’attacco informatico introduce una complicazione ulteriore. Che cosa accade quando il sistema incaricato di registrare le temperature è proprio quello compromesso? Come può un’impresa dimostrare che gli alimenti siano stati conservati correttamente se non dispone di registrazioni affidabili?
È qui che la cybersicurezza incontra direttamente la sicurezza sanitaria. Un sistema di monitoraggio indipendente, capace di conservare registrazioni non alterabili attraverso la centralina principale, può rappresentare una misura importante. La sicurezza degli alimenti non può dipendere esclusivamente dall’affidabilità di un unico dispositivo connesso.
Come difendersi: sette misure per proteggere i supermercati
Gli attacchi europei hanno evidenziato la necessità di trattare gli impianti frigoriferi come vere infrastrutture informatiche industriali.
Il CERT-FR, l’organismo francese di risposta agli incidenti informatici, ha pubblicato il 12 ottobre 2026 un avviso tecnico, successivamente aggiornato, relativo alle compromissioni dei sistemi di refrigerazione. Tra le apparecchiature interessate sono state indicate centraline Danfoss delle serie AK-SM e AK-SC e sistemi Copeland e Dixell XWEB.
Le raccomandazioni degli specialisti possono essere ricondotte a sette interventi fondamentali.
1. Eliminare l’esposizione diretta su Internet. Le interfacce di gestione degli impianti non dovrebbero essere liberamente raggiungibili dalla rete pubblica. Gli accessi remoti devono utilizzare collegamenti protetti e controllati.
2. Aggiornare regolarmente il software. Le centraline devono essere sottoposte a verifiche periodiche per individuare vulnerabilità note e installare, quando disponibili e compatibili, gli aggiornamenti di sicurezza.
3. Sostituire i dispositivi non più supportati. Un apparato che non riceve aggiornamenti deve essere isolato adeguatamente e inserito in un piano di sostituzione.
4. Proteggere gli accessi. È necessario utilizzare credenziali robuste, account individuali, privilegi limitati e sistemi di autenticazione a più fattori dove supportati.
5. Separare le reti informatiche. I sistemi frigoriferi non dovrebbero condividere indiscriminatamente la stessa rete utilizzata dai computer amministrativi, dalle casse o dai servizi destinati ai clienti.
6. Prevedere allarmi indipendenti. Un’anomalia di temperatura dovrebbe poter essere rilevata anche quando il sistema principale di supervisione è indisponibile o compromesso.
7. Preparare procedure di emergenza. Il personale deve sapere come verificare le temperature con strumenti indipendenti, isolare le merci sospette e richiedere tempestivamente l’intervento di tecnici qualificati.
La protezione richiede anche una chiara attribuzione delle responsabilità. Chi deve aggiornare la centralina? Il produttore? L’installatore frigorista? Il responsabile informatico? Il gestore del supermercato?
Se queste competenze non sono definite nei contratti di manutenzione, il rischio è che ciascun soggetto ritenga che la sicurezza informatica sia responsabilità di qualcun altro. Un errore organizzativo può diventare una vulnerabilità tanto pericolosa quanto quella tecnologica.
E in Italia? Una minaccia anche per le piccole imprese
Gli attacchi registrati in Europa rappresentano un segnale che dovrebbe essere osservato con attenzione anche in Italia. Non vi sono, nelle fonti esaminate, elementi sufficienti per affermare che sia in corso una campagna analoga contro la grande distribuzione italiana.
Ma le tecnologie coinvolte sono utilizzate anche nel nostro Paese. Il problema non riguarda soltanto le grandi catene commerciali. Può interessare supermercati indipendenti, macellerie, pescherie, laboratori alimentari, magazzini refrigerati e imprese agroalimentari.
E il principio si estende a ogni attività nella quale sistemi digitali connessi controllano processi fisici delicati. Esiste inoltre una differenza significativa tra grandi operatori e piccole imprese.
Una catena nazionale può disporre di personale informatico specializzato, contratti strutturati di assistenza e risorse economiche per affrontare un incidente.
Un piccolo supermercato potrebbe invece affidare interamente la manutenzione del proprio impianto a un frigorista esterno, senza avere competenze specifiche in materia di cybersicurezza.
Questo non significa che le piccole attività siano necessariamente meno protette. Significa però che devono poter contare su soluzioni di sicurezza proporzionate alle proprie dimensioni e su fornitori capaci di garantire anche la protezione digitale degli impianti.
La cybersicurezza industriale non può diventare un privilegio riservato alle grandi aziende.
Quando il crimine informatico esce dallo schermo
Per molto tempo abbiamo immaginato gli hacker come criminali interessati principalmente alle informazioni. Password rubate. Conti correnti violati. Documenti riservati sottratti. Archivi aziendali bloccati da ransomware.
Quella rappresentazione oggi è incompleta. La progressiva digitalizzazione delle infrastrutture ha collegato alla rete apparecchiature che, fino a pochi anni fa, funzionavano prevalentemente attraverso sistemi locali.
Frigoriferi industriali, impianti di climatizzazione, sistemi di gestione degli edifici e numerosi processi produttivi dipendono ormai, in misura variabile, da componenti informatiche. La loro compromissione può avere conseguenze che vanno oltre il mondo digitale.
Non significa che ogni dispositivo connesso sia vulnerabile, né che ogni malfunzionamento debba essere attribuito a un attacco. Significa che la protezione informatica deve essere considerata parte integrante della sicurezza e della manutenzione degli impianti.
Il National Institute of Standards and Technology statunitense ha richiamato, nell’agosto 2026, l’attenzione sulla protezione dei sistemi di automazione degli edifici, evidenziando l’importanza di difendere le tecnologie digitali che governano servizi e processi materiali.
La questione non è rinunciare all’innovazione. È evitare che l’efficienza garantita dalla connettività venga ottenuta sacrificando la sicurezza.
Il nemico invisibile nella corsia dei surgelati
Torniamo al supermercato immaginato all’inizio. È mattina. Il personale entra, accende le luci e prepara l’apertura. Un addetto si avvicina ai congelatori e scopre che la temperatura non è quella prevista.
Potrebbe essere un guasto meccanico. Un’interruzione elettrica. Un errore di funzionamento. Oppure il risultato di un’intrusione compiuta da qualcuno che non ha mai messo piede in quell’edificio.
La differenza potrà essere accertata soltanto attraverso verifiche tecniche e, quando necessario, investigative. Ma le conseguenze operative sono immediate.
Controllare le temperature. Mettere in sicurezza gli alimenti. Verificare l’affidabilità delle registrazioni. Impedire che prodotti potenzialmente non sicuri arrivino ai consumatori.
Gli attacchi europei dell’autunno 2026 hanno mostrato quanto sottile possa diventare il confine tra sicurezza informatica e sicurezza materiale.
Non si tratta più soltanto di proteggere ciò che un’azienda conosce, comunica o conserva nei propri archivi digitali. Si tratta anche di proteggere ciò che produce, trasporta e vende. Perfino ciò che finisce sulle nostre tavole.
Perché nell’economia connessa un attacco informatico può cominciare con una vulnerabilità software e terminare con migliaia di prodotti alimentari da distruggere.
E il frigorifero, simbolo quotidiano della conservazione e della sicurezza, può trasformarsi in un bersaglio del sabotaggio digitale.